
O Windows está atualizado. E o resto do parque?
O painel de atualizações está verde, mas ele só conta a Microsoft. Navegador, Java, leitor de PDF, Linux, banco de dados: as falhas deles são públicas, e a empresa pode não estar sabendo.
Marcos Reis, fundador da iRon King · 3 min de leitura
Muita empresa com Windows tem a mesma tranquilidade: o servidor de atualizações está lá, o painel está verde, as máquinas estão em dia. É uma tranquilidade justa, até onde ela vai. E, na configuração comum do WSUS, ela vai até a Microsoft.
O seu parque roda muito mais do que isso. Nas estações, navegador, leitor de PDF, compactador de arquivos, Java, cliente de VPN. Nos servidores, Linux, banco de dados, servidor web. Esses programas ganham falhas de segurança novas o tempo todo, publicadas em listas abertas, os CVEs, e nada disso aparece no painel de atualizações do Windows.
É um ponto cego: a falha é pública, a correção já existe, e você pode não saber que está exposto. E é o tipo de pergunta que auditoria e questionário de seguro costumam fazer: quais falhas conhecidas estão abertas, e há quanto tempo.
Gestão de vulnerabilidades a partir do inventário
Com um agente instalado em cada máquina, o SIEM passa a conhecer o que está instalado: o sistema e as atualizações aplicadas, os programas de qualquer fabricante que ele reconheça no Windows, os pacotes no Linux. A cada novo inventário, ele cruza essa lista com as bases públicas de falhas conhecidas.
O resultado é uma fotografia que o painel de atualizações não mostra: qual máquina, qual programa, qual versão está lá, qual a gravidade, e até que versão aquele programa continua vulnerável. Ou seja, o que atualizar, onde, e para qual versão.
Painel não avisa ninguém
O SIEM, sozinho, detecta, guarda e mostra. Ele não manda mensagem para ninguém. Para saber de uma falha crítica, alguém precisaria manter o painel aberto o dia inteiro, e ninguém consegue fazer isso todo dia.
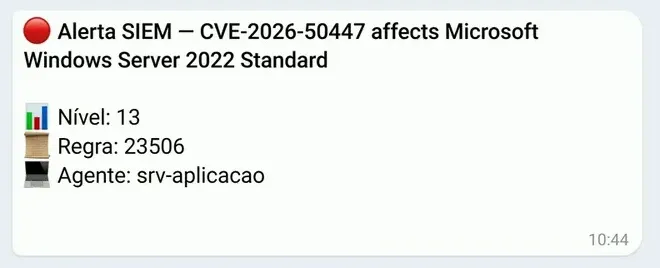
A parte que faz diferença é a camada que avisa, e é ela que a implantação do SIEM entrega. O que passa do nível combinado com você, em geral o crítico, chega ao celular de quem você escolher, com a falha, a gravidade e a máquina. O resto fica no painel, para o trabalho da semana.
Por que essa solução é boa
- Enxerga além da Microsoft. Navegador, Java, Linux, banco de dados: estação e servidor, no mesmo lugar.
- Avisa do crítico sem ninguém vigiar o painel. Você não precisa lembrar de olhar. O que passou do limite combinado chega até você.
- Vira plano de trabalho. Em vez de "temos vulnerabilidades", a equipe sabe quais máquinas, quais programas e qual versão instalar, e começa pelo que é crítico.
- Dá um número para a diretoria. Quanto tempo uma falha crítica fica aberta até ser corrigida. É uma medida simples, que qualquer um entende, e que responde à pergunta da auditoria.
Quer saber quantas falhas conhecidas existem hoje no seu parque? A implantação do SIEM começa por esse inventário.
Os cuidados que separam um alerta útil de barulho
- Máquina "limpa" pode não estar limpa. Programa portátil ou com nome que não casa com o da base pode passar sem falha nenhuma. Para o software crítico, vale conferir que uma falha conhecida dele aparece.
- Nota não é risco. A mesma falha pesa mais num servidor exposto à internet, ou quando já está sendo explorada. Alguém olha antes de mobilizar a equipe.
- Cobertura é o que conta. O que não tem agente, como equipamento de rede ou computador de chão de fábrica, não aparece, e o próprio SIEM precisa de alguém de fora avisando se ele parar.
O SIEM avisa; ele não sai atualizando máquina por conta própria. A correção segue o processo de mudança da sua empresa, e qualquer ação automática só entra com a sua aprovação. Nos servidores mais críticos, dá para ir além e registrar o que acontece neles enquanto a correção não chega.
Por onde começar a gestão de vulnerabilidades
Se o seu painel de atualizações está verde e você não sabe dizer quais programas fora da Microsoft estão desatualizados, esse é o ponto cego. Em 30 minutos de conversa, a gente vê o que precisaria ter agente, o que iria para o celular e quem receberia. Você sai sabendo como seria o primeiro inventário e o que ele responderia na próxima auditoria.
Outros artigos
-
Monitoramento de servidores
Entre a falha e a correção, quem está olhando o servidor?
Entre a falha ser publicada e a correção entrar no servidor, há dias de exposição. Dá para não passar esse tempo no escuro.
-
Gestão de endpoints
Sua TI sabe quais máquinas existem. Consegue agir nelas?
O inventário diz o que existe. O programa de acesso remoto abre uma tela. Entre um e outro fica o que a TI precisa de verdade: entrar no computador, ver o que está acontecendo e agir, com registro de quem fez.